比特币Taproot中的Schnorr签名是什么?Taproot升级为什么引入Schnorr签名
比特币从诞生起长期用的是ECDSA签名,2021年11月Taproot升级上线后,链上多了一种可选的签名方式Schnorr,它不是另起炉灶换曲线,仍然跑在比特币熟悉的secp256k1上,却把多签、脚本复杂度和隐私表现一起抬了一截,下面把定义、机制、为什么非引不可讲解清楚。
Schnorr签名的基本定义
Schnorr签名是一种基于离散对数难题的数字签名方案,由Claus-Peter Schnorr提出,放到比特币语境里,它对应的是BIP 340在secp256k1曲线上,用32字节私钥、32字节公钥(x-only形式)和64字节签名(R的x坐标 + s)完成“我拥有这笔输出的花费权”的证明。
Schnorr和ECDSA比,公式更干净。
● 私钥标量d,公钥P = d·G
● 随机(或确定性)noncek,R = k·G
● 挑战e = hash(R || P || m)
● 响应s = k + e·d
● 验证方检查s·G = R + e·P
线性结构是后面一切“能聚合、能批量验”的根源,官方规范入口就是比特币开发文档里的BIP 340(Schnorr)、BIP 341(Taproot输出)、BIP 342(Tapscript),以及bitcoin.org / Bitcoin Core发布说明里对Taproot的描述。
Schnorr属于哪条链、哪套系统
明确范围:这是比特币主网(及兼容的测试网、signet)在Taproot激活后的共识层能力,不是山寨链私有发明。钱包、节点、矿工要识别P2TR(Pay-to-Taproot)地址——主网常见以bc1p开头——并按BIP340规则验证Schnorr签名,闪电网络等二层也会受益,但底层验证规则仍是比特币共识。
Schnorr和ECDSA相比,机制上区别
| 点 | ECDSA(旧) | Schnorr(Taproot) |
|---|---|---|
| 签名长度 | 约70–72字节可变 | 固定64字节 |
| 公钥形态 | 压缩33字节常见 | x-only 32字节 |
| 可证明安全与线性 | 结构不线性,聚合困难 | 天然线性,易做密钥/签名聚合 |
| 多签链上样子 | 多个公钥、多段脚本暴露 | 可做成“看起来像单签” |
| 批量验证 | 不友好 | 可批量,节点验签更省 |
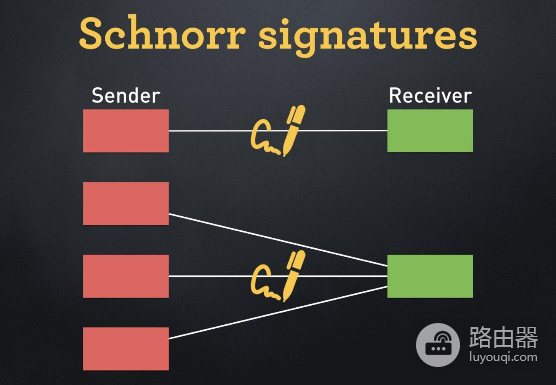
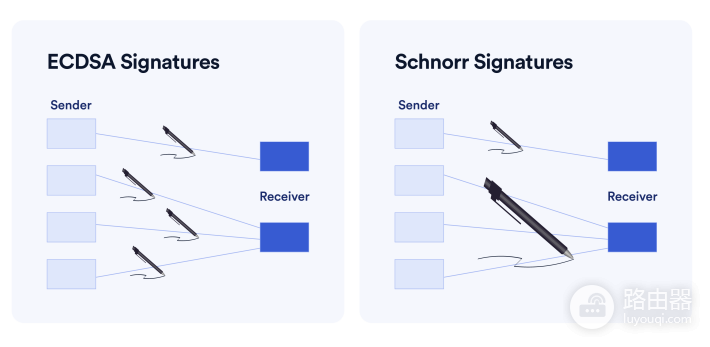
线性带来一个直观结果:多个参与方各自的公钥P1, P2, …可以合成一个聚合公钥P,各自的部分签名也能合成一个s,链上只出现一对(P, 签名),外人分不清这是一个人签的,还是三个人MuSig式多签。
Taproot为什么非引入Schnorr不可
Taproot要解决的不只是“换个签名算法好看”,而是三件事叠在一起的必须性~脚本隐私、效率、复杂花费条件的可扩展性,Schnorr是钥匙,不是装饰。
密钥路径花费:默认像普通单签
Taproot输出内部有一个内部公钥,可配合默克尔树挂很多脚本分支(MAST思想),合作顺利时,所有人用聚合密钥直接Schnorr一签,走密钥路径。链上不露出任何脚本叶子,体积小,也和普通单签交易长得几乎一样,没有Schnorr的密钥聚合,这种“默认不暴露复杂条件”的设计会别扭很多。
脚本路径:真分歧时才打开对应分支
谈不拢才走脚本路径,只揭示用到的那一条脚本和必要证明,Schnorr + Tapscript让验证规则更整齐,也方便以后软分叉加新操作码时少伤兼容性。
多签与合约的实际体验
以前2-of-3、3-of-5多签,链上能看出“这是多签、阈值多少”,现在用MuSig2一类协议(建立在Schnorr线性上)做成聚合,监控链的人更难看穿钱包策略,企业金库、托管、闪电通道开关,都能少泄露结构信息,手续费也常更低——签名更短,见证人更省空间。
节点与网络层的账
批量验证让全节点在块高峰时验签更轻松,签名可延展性(malleability)在Schnorr设计下被规范掉,和隔离见证一起,减少交易ID被第三方扭动的历史包袱。这些都是协议层升级,不是钱包皮肤。
Taproot需要一种能聚合、固定长度、验证简洁的签名,才能把“复杂权限”藏进一个普通看起来的输出里,Schnorr正好匹配。
常见使用场景
● 个人Taproot地址收款与花费:单键密钥路径,签名64字节,费用友好。
● 多签金库 / 协作托管:MuSig2等聚合,链上呈单签形态,隐私与费率和单签接近。
● 闪电网络通道:开关交易、惩罚路径等可与Taproot脚本结构结合,减少公开脚本指纹。
● 带时间锁、多条件的合约:多数情况走密钥路径合作关闭,争议才揭开对应脚本叶。
● 钱包与硬件签名设备:需支持BIP340随机数/确定性nonce与x-only公钥,避免旧ECDSA假设硬套。
交易安全注意点
Schnorr在比特币里没有取代所有旧输出,老的P2PKH、P2WPKH、P2SH等多签脚本仍在,Taproot是新增能力,你仍可能同时持有SegWit v0和v1(Taproot)地址。
安全同样要守
● nonce绝不能重复或可预测泄漏,实现必须严格按BIP340(含tagged hash、确定性nonce等),自己“随手写”极易出大事故。
● 密钥聚合协议要选审过的(如MuSig2),朴素相加公钥会有rogue-key一类攻击面,需配套证明或标准流程。
● x-only公钥丢了y坐标的奇偶信息,实现和旧ECDSA库混用时要处理好提升(tweak)与校验。
● 隐私不是魔法:金额、时间模式、地址复用仍会泄露,Schnorr只是减少脚本与多签结构指纹。
● 监管与合规、交易所充值支持进度因平台而异,转大额前确认对方识别bc1p。
Taproot如何利用Schnorr提高多签效率
可以把它想成三个人共同管理一个金库,平时必须三人一起签字才能动用资金,遇到特殊情况时,再按照预设规则启用备用方案。
在比特币Taproot中,三个人可以通过Schnorr签名协议,把多个公钥和签名合并起来,平时三人共同签名,链上看起来就像一笔普通转账,外人看不出背后有多人参与,也看不到备用脚本,只有启用应急方案时,才需要公开对应的脚本和验证证明。
Schnorr让多个人可以更方便地共同签名,Taproot则利用这项技术,让普通交易和复杂多签交易在链上看起来更接近,同时减少数据占用,提高隐私性和验证效率。
Taproot使用的Schnorr签名由BIP340规定,仍然基于比特币原有的secp256k1曲线,它并没有改变比特币的底层密码学基础,而是让多签和复杂脚本的使用更加高效。