钱包Passkey是什么?Passkey能取代助记词吗?
Passkey(通行密钥)是一种基于FIDO2 / WebAuthn标准的身份验证方式,可以用于登录和交易签名,它会通过手机安全芯片(如Secure Enclave)或电脑TPM生成并保存一对公私钥,使用时你只需通过指纹、面容或设备PIN确认身份,私钥通常不会离开设备。
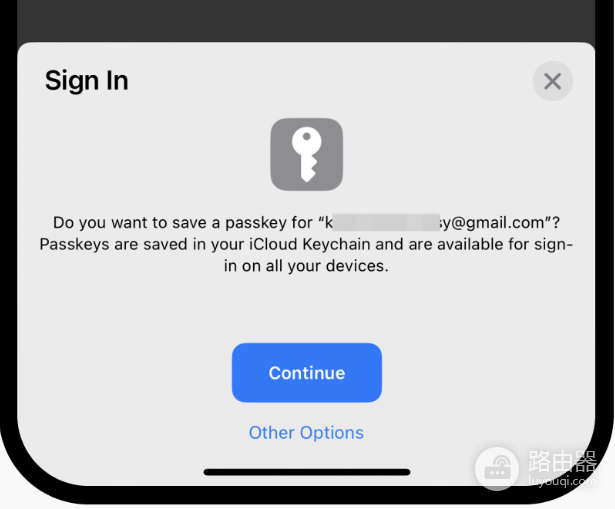
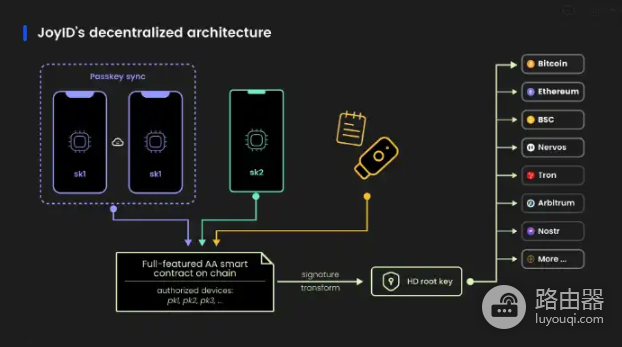
放到加密钱包场景里,Passkey常被用来替代「输密码 + 短信验证码」这类传统登录,也有项目把它接到账户抽象(Account Abstraction)或智能合约钱包上,让用户用生物识别完成链上签名,而不是每次都去翻12/24个助记词。
Passkey和普通App密码的区别
网站或钱包后端通常只保存公钥,用来签名的私钥留在用户设备的安全区域,钓鱼站点很难把私钥骗走,因为根本没有「可复制的一长串字符」给你粘贴。
Passkey和助记词的区别
助记词(Seed Phrase)是分层确定性钱包的根,谁掌握这12或24个词,谁就能派生出对应地址的私钥,在任何兼容钱包里恢复资产,它是典型的「自托管根凭证」,优点是可移植、不绑单一设备,风险也集中在同一处——写错、拍照、云盘同步、被木马扫到,都可能直接丢币。
Passkey走的是另一条路
● 密钥由设备安全硬件生成,默认不可导出(部分实现支持有限迁移,但仍受厂商策略限制)。
● 验证靠本机生物识别或PIN,减少「抄写、拍照、存网盘」的环节。
● 和域名/应用绑定(WebAuthn的origin校验),能明显降低经典钓鱼页骗签名的成功率。
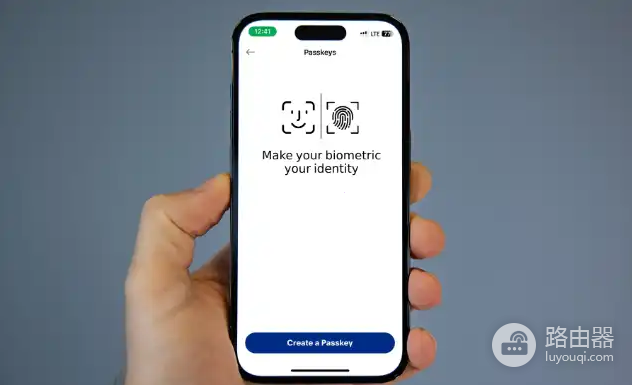
比喻:助记词像一把能配很多钥匙的万能模具,Passkey更像锁在你家保险柜里、只有你指纹能转的那把专用钥匙。
Passkey在钱包里怎么跑起来
常见接入几类方式
1.托管或半托管钱包的登录层:用Passkey替代邮箱验证码登录App,私钥仍由服务方或MPC节点参与管理,体验接近互联网账号,但资产控制模型要看具体产品是否真的把控制权交给用户。
2.智能合约钱包 / 账户抽象:把Passkey对应的公钥登记为链上签名者之一,用户在手机上用面容确认,合约验证WebAuthn相关证明或通过会话密钥执行交易,助记词不再是每天操作的必选项。
3.本地签名增强:EOA钱包仍由助记词生成,Passkey只负责解锁App或批准敏感操作,本质是第二道门,不是根密钥本身。
技术底座一般是:设备生成P-256等曲线密钥对 → 公钥注册到钱包服务或链上合约 → 交易时由系统弹出系统级认证框 → 安全芯片完成签名 → 钱包拿签名去广播,用户感知往往只有「刷一下脸」。
能不能取代助记词
短答:在部分新产品形态里,可以大幅弱化甚至隐藏助记词,在经典自托管EOA模型里,还不能一刀切说「已经取代」。
已经能替代日常使用的情况
● 钱包从设计上就是智能账户,注册时直接绑定Passkey,备份走社交恢复、多设备Passkey、或服务商提供的加密恢复包。
● 用户接受「设备 + 生物识别 + 官方恢复流程」这一套,而不是自己保管24个词。
● 资产主要在支持该方案的链和合约钱包里流转。
Passkey能完全取代助记词吗?
这取决于钱包的设计,支持多设备登录、社交恢复和安全备份的钱包,可以让用户日常使用时基本不接触助记词,传统EOA钱包仍然需要助记词或私钥作为重要备份,选择前重点看官方恢复说明、安全审计和密钥迁移方式,大额资产也建议做好分散存放,避免把所有控制权放在一台设备上。
仍然离不开助记词(或同等根密钥)的情况
● 你要用MetaMask、Rabby等经典EOA钱包,直接控地址私钥。
● 需要把同一个地址无缝迁到任意开源客户端,不依赖某家App的专有恢复。
● 设备全丢、厂商同步不可用、又没有提前设好的多因素恢复时,Passkey本身很难像助记词那样「抄在纸上就能在别处重建」。
Passkey正在取代「助记词作为唯一日常操作入口」的地位,尤其在消费级钱包和账户抽象路线上,但「完全消灭可离线备份的根密钥」在行业里仍未成为统一标准,很多实现选择折中——正常用Passkey,高级用户仍可导出或绑定传统备份。
实际使用场景
● 不想手抄助记词、也怕截图存手机的普通用户。
● 主要在手机上小额高频交互、收付款、铸NFT、签消息。
● 团队或产品希望降低「因助记词管理失败导致的客服与资金事故」。
机构金库、大额冷存储、需要多签与时间锁的流程,目前仍更常见硬件钱包 + 助记词/种子的多重备份,而不是单一Passkey。
Passkey有哪些风险?使用前要注意什么?
Passkey虽然能减少助记词被盗的风险,但仍要考虑设备丢失、系统重装和密钥同步问题,如果Passkey依赖iCloud或Google密码管理器,账号和同步服务的安全也会影响钱包使用,选择钱包时要确认它支持哪些恢复方式,以及Passkey究竟只能登录,还是能直接授权链上交易。